
امروزه بسیاری از نرمافزارها و وبسایتها برای ارائه خدمات خود به ارتباط با سیستمهای دیگر نیاز دارند. برای مثال، نمایش وضعیت آبوهوا، پرداخت آنلاین یا ورود با حساب گوگل، همگی به ارتباط بین نرمافزارهای مختلف وابستهاند. این ارتباط از طریق API یا رابط برنامهنویسی کاربردی برقرار میشود. اما API چیست، چگونه کار میکند و چه کاربردی در توسعه نرمافزارها دارد؟ در این مقاله از رادکان 360 با انواع API، نحوه عملکرد، کاربردها، روشهای امنیت و احراز هویت و مراحل استفاده از آن آشنا میشویم.
API چیست و چه کاربردی دارد؟
API یا رابط برنامه نویسی کاربردی، مجموعه ای از قواعد و مسیرهای مشخص است که به دو نرم افزار اجازه می دهد با هم حرف بزنند و داده یا خدمات رد و بدل کنند. نرم افزار اول درخواست می فرستد، نرم افزار دوم طبق قواعد از پیش تعیین شده جواب می دهد و هیچ کدام لازم نیست از ساختار داخلی دیگری خبر داشته باشند. وقتی در یک اپلیکیشن وضعیت آب و هوا را می بینید یا با کارت بانکی در یک فروشگاه اینترنتی پرداخت می کنید، پشت صحنه چند API در حال کار هستند.
اگر بخواهیم دقیق تر بگوییم، API مثل یک قرارداد است. این قرارداد مشخص می کند چه درخواستی را به کدام آدرس بفرستید، چه اطلاعاتی همراهش باشد و پاسخ در چه قالبی برگردد. برنامه نویس ها به جای نوشتن همه چیز از صفر، از قابلیت هایی که دیگران آماده کرده اند استفاده می کنند و زمان توسعه به شکل چشمگیری کم می شود.
API مخفف چیست؟
API مخفف Application Programming Interface است و ترجمه فارسی آن رابط برنامه نویسی کاربردی است. کلمه Interface یعنی نقطه تماس بین دو چیز. در این اصطلاح، آن دو چیز دو برنامه یا دو بخش از یک سیستم هستند. کلمه Application هم لزوما به معنای اپلیکیشن موبایل نیست و هر نرم افزاری را شامل می شود، از یک وب سایت تا یک سرویس پس زمینه.
API چه مشکلی را حل می کند؟
نرم افزارها اغلب با زبان ها و فناوری های متفاوت نوشته می شوند و داده های آنها در قالب های مختلف ذخیره می شود. اگر یک راه استاندارد برای ارتباط وجود نداشت، هر اتصال بین دو سیستم باید به صورت سفارشی ساخته می شد. API این مشکل را از چند جهت حل می کند:
یکپارچه سازی: سیستم های جدا از هم را بدون دست زدن به کد داخلی یکدیگر به هم وصل می کند.
صرفه جویی در زمان: به جای ساخت قابلیت هایی مثل نقشه یا درگاه پرداخت، از سرویس آماده استفاده می شود.
امنیت: دسترسی مستقیم به پایگاه داده داده نمی شود و فقط عملیات مجاز از طریق API در دسترس است.
قابلیت توسعه: هر بخش را می توان مستقل تغییر داد، به شرط اینکه قرارداد API حفظ شود.
API چه تفاوتی با رابط کاربری دارد؟
رابط کاربری یا UI برای انسان طراحی شده است و شامل دکمه، فرم و صفحه نمایش می شود. API برای نرم افزار طراحی شده و ورودی و خروجی آن متن ساختارمند مثل JSON است. مثلا در اپلیکیشن بانک، دکمه «مشاهده موجودی» بخشی از رابط کاربری است، ولی وقتی روی آن می زنید، اپلیکیشن در پشت صحنه از طریق API موجودی را از سرور می گیرد. هر دو در یک فرایند کار می کنند ولی مخاطب آنها تفاوت دارد.
یک مثال ساده از API در زندگی روزمره
رستوران را در نظر بگیرید. شما مشتری هستید، آشپزخانه سرور است و گارسون نقش API را بازی می کند. شما سفارش را به گارسون می دهید، او به آشپزخانه می برد و غذا را برایتان می آورد. نه لازم است وارد آشپزخانه شوید و نه نیاز است آشپز با تک تک مشتری ها حرف بزند. منو هم همان مستندات API است.
API چگونه کار می کند؟
کار API بر پایه یک چرخه ساده درخواست و پاسخ است. یک برنامه که به آن کلاینت می گوییم، پیامی با قالب مشخص به آدرس API می فرستد. سرور پیام را بررسی می کند، کار لازم را انجام می دهد و نتیجه را برمی گرداند. جزئیات این چرخه را قدم به قدم ببینیم تا تصویر دقیق تری داشته باشید:
کلاینت تصمیم می گیرد به داده یا خدمتی نیاز دارد.
یک درخواست با آدرس، متد و در صورت نیاز اطلاعات اضافه ساخته می شود.
درخواست از طریق اینترنت به سرور می رسد.
سرور هویت درخواست دهنده و دسترسی او را بررسی می کند.
سرور عملیات را اجرا می کند، مثلا از پایگاه داده می خواند.
نتیجه در قالبی مثل JSON بسته بندی می شود و به کلاینت برمی گردد.
کلاینت پاسخ را می خواند و در برنامه نمایش می دهد یا پردازش می کند.
کل این فرایند در کسری از ثانیه تمام می شود.
درخواست (Request) در API چیست؟
درخواست پیامی است که کلاینت برای سرور می فرستد. چند جزء اصلی دارد که شامل آدرس یا Endpoint که مشخص می کند به کدام منبع دسترسی می خواهید، متد که نوع عمل را تعیین می کند، هدر که اطلاعات جانبی مثل کلید دسترسی را حمل می کند و بدنه که داده اصلی را در خود دارد.
GET: دریافت اطلاعات
POST: ایجاد یک رکورد جدید
PUT یا PATCH: ویرایش اطلاعات موجود
DELETE: حذف اطلاعات
پاسخ (Response) در API چیست؟
پاسخ چیزی است که سرور بعد از پردازش درخواست برمی گرداند. شامل یک کد وضعیت، هدرها و بدنه ای حاوی داده است. کد وضعیت سریعترین راه برای فهمیدن نتیجه است. کد 200 یعنی درخواست موفق بود، 404 یعنی منبع پیدا نشد، 401 یعنی احراز هویت انجام نشده و 500 یعنی سرور در پردازش دچار خطا شده است. بدنه پاسخ بیشتر وقت ها JSON است، چون هم برای انسان خوانا است و هم پردازش آن برای برنامه آسان است.
نقش کلاینت و سرور در ارتباط API
کلاینت طرفی است که درخواست می دهد و می تواند یک وب سایت، اپلیکیشن موبایل یا حتی یک اسکریپت ساده باشد. سرور طرفی است که منابع و منطق کسب و کار را نگه می دارد و به درخواست ها جواب می دهد. این دو از هم مستقل هستند. تا وقتی قرارداد API ثابت بماند، می توان کلاینت را از وب به موبایل تغییر داد یا سرور را با فناوری دیگری بازنویسی کرد و ارتباط دچار مشکل نمی شود.
مراحل برقراری ارتباط از طریق API
از نگاه توسعه دهنده ای که می خواهد یک API را به کار بگیرد، ارتباط از چند مرحله می گذرد. ابتدا مستندات خوانده می شود، بعد دسترسی گرفته می شود، سپس اولین درخواست آزمایشی فرستاده می شود، پاسخ بررسی می شود و در نهایت منطق برنامه روی آن ساخته می شود. اغلب خطاها در دو مرحله اول رخ می دهند، یعنی آدرس اشتباه یا دسترسی ناقص. به همین دلیل قبل از نوشتن کد اصلی بهتر است با ابزاری مثل Postman درخواست را به صورت دستی امتحان کنید.
یک مثال عملی از نحوه کار API
فرض کنید اپلیکیشن شما می خواهد دمای هوای شهر تهران را نشان دهد. اپلیکیشن یک درخواست GET به آدرس سرویس هواشناسی ارسال می کند و نام شهر را به عنوان پارامتر همراه آن می کند. سرور داده را از پایگاه خودش پیدا می کند و چیزی شبیه این برمی گرداند:
json
{
"city": "Tehran",
"temperature": 24,
"condition": "sunny"
}
اپلیکیشن این پاسخ را می خواند و عدد دما را در صفحه نشان می دهد. و دیگر نیازی به اینکه شما یک ایستگاه هواشناسی داشته باشید و یا اینکه بدانید داده ها چگونه به دست آمده اند نیست.
انواع API چیست؟
یکی از رایج ترین دسته بندی ها، تقسیم API بر اساس سطح دسترسی و مخاطب است. این تقسیم بندی مشخص می کند چه کسانی می توانند از API استفاده کنند و صاحب آن چه کنترلی روی استفاده دارد. انتخاب نوع درست به استراتژی کسب و کار، سطح حساسیت داده ها و هدف از ارائه API بستگی دارد.
API عمومی (Public API)
این نوع API برای عموم باز است و هر توسعه دهنده ای می تواند با ثبت نام ساده از آن استفاده کند. مستندات آن اغلب کامل و آزاد است. سرویس های نقشه، هواشناسی و شبکه های اجتماعی نمونه هایی رایج هستند. هدف ارائه دهنده گسترش اکوسیستم یا ایجاد درآمد از طریق اشتراک است و اغلب محدودیت تعداد درخواست دارد.
API خصوصی (Private API)
API خصوصی فقط داخل یک سازمان استفاده می شود و از بیرون قابل دسترسی نیست. تیم ها از آن برای اتصال سرویس های داخلی، مثل ارتباط بین بخش حسابداری و انبار، بهره می گیرند. چون کاربران آن محدود و شناخته شده هستند، سازمان آزادی بیشتری برای تغییر ساختار آن دارد.
API شریک تجاری (Partner API)
این API فقط در اختیار شرکای مشخص قرار می گیرد و دسترسی با قرارداد و مجوز ویژه داده می شود. مثلا یک شرکت حمل و نقل ممکن است API ردیابی مرسوله را فقط برای فروشگاه های همکار باز کند. سطح امنیت و نظارت در آن از API عمومی بالاتر است.
API ترکیبی (Composite API)
API ترکیبی چند درخواست را در یک فراخوانی جمع می کند. به جای اینکه کلاینت سه بار با سه API مختلف صحبت کند، یک بار درخواست می فرستد و سرور نتیجه ترکیب شده را برمی گرداند. این روش تعداد رفت و برگشت را کم می کند و مناسب برای سناریوهایی که یک عملیات وابسته به چند منبع است می باشد.
| نوع API | مخاطب | سطح دسترسی | نمونه کاربرد |
|---|---|---|---|
| عمومی | همه توسعه دهنده ها | باز با ثبت نام | سرویس نقشه و هواشناسی |
| خصوصی | تیم داخلی سازمان | بسته | اتصال سرویس های داخلی |
| شریک تجاری | شرکای مشخص | محدود با قرارداد | ردیابی مرسوله برای فروشگاه های همکار |
| ترکیبی | بسته به پروژه | متغیر | جمع کردن چند فراخوانی در یک درخواست |
انواع API از نظر معماری و پروتکل
علاوه بر سطح دسترسی، API ها را بر اساس شیوه طراحی و قواعد ارتباطی هم دسته بندی می کنند. این دسته بندی مستقیما روی سرعت، انعطاف و پیچیدگی پیاده سازی اثر دارد. هر معماری برای نوع خاصی از مسئله بهینه شده و انتخاب اشتباه آن بعدا هزینه بازنویسی ایجاد می کند.
REST API چیست؟
REST یک سبک معماری است. در آن هر منبع یک آدرس مشخص دارد و عملیات با متدهای استاندارد HTTP انجام می شود. سرور هیچ حافظه ای از درخواست های قبلی نگه نمی دارد و هر درخواست باید همه اطلاعات لازم را با خودش بیاورد. سادگی و انعطاف باعث شده بیشتر وب سرویس های امروزی از REST استفاده کنند و داده اغلب در قالب JSON رد و بدل می شود.
SOAP API چیست؟
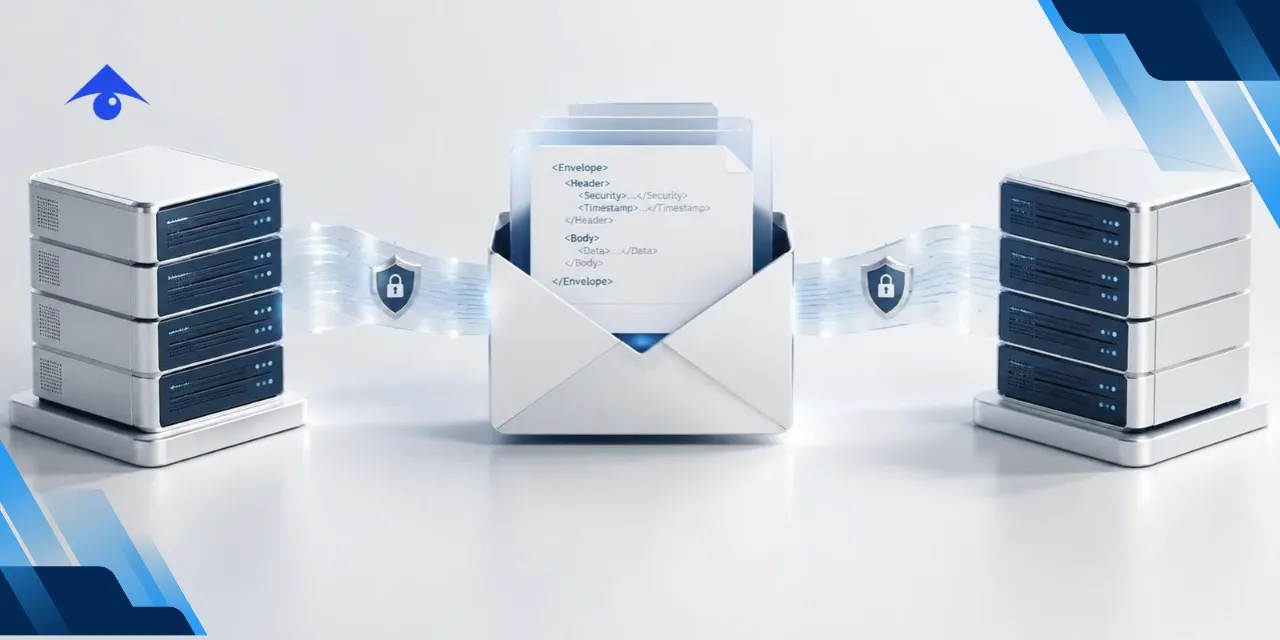
SOAP یک پروتکل رسمی است که پیام ها را در قالب XML می فرستد و قواعد سختگیرانه ای دارد. استانداردهای امنیتی و تراکنشی داخلی آن را برای محیط های بانکی و سازمانی که به اطمینان بالا نیاز دارند جذاب کرده است. در مقابل، حجم پیام ها بیشتر و پیاده سازی سنگین تر از REST است.
GraphQL چیست؟
GraphQL یک زبان پرس و جو برای API است که فیسبوک آن را توسعه داده است. در آن کلاینت دقیقا مشخص می کند چه فیلدهایی را می خواهد و سرور همان را برمی گرداند. این کار مشکل دریافت داده اضافه یا کم را حل می کند و برای اپلیکیشن های موبایل که پهنای باند محدود دارند مفید است. از طرف دیگر، پیاده سازی و کش کردن آن از REST پیچیده تر است.
WebSocket API چیست؟
WebSocket یک اتصال دائمی و دوطرفه بین کلاینت و سرور ایجاد می کند. برخلاف مدل درخواست و پاسخ، سرور می تواند بدون درخواست جدید هم داده بفرستد. برای چت، قیمت لحظه ای بورس، بازی آنلاین و اعلان های زنده این روش مناسب است.
تفاوت REST API و SOAP API چیست؟
مهم ترین تفاوت در انعطاف و سخت گیری است. REST سبک و ساده است و فرمت های مختلف را قبول می کند. SOAP قواعد دقیق تری دارد و فقط با XML کار می کند. برای اغلب پروژه های وب و موبایل REST انتخاب منطقی تر است و SOAP بیشتر در سیستم های قدیمی یا محیط هایی با الزامات امنیتی خاص دیده می شود.
| ویژگی | REST | SOAP | GraphQL | WebSocket |
|---|---|---|---|---|
| نوع | سبک معماری | پروتکل | زبان پرس و جو | پروتکل ارتباطی |
| قالب داده | اغلب JSON | XML | JSON | آزاد |
| نوع ارتباط | درخواست و پاسخ | درخواست و پاسخ | درخواست و پاسخ | دائمی و دوطرفه |
| پیچیدگی | کم | زیاد | متوسط | متوسط |
| کاربرد رایج | وب و موبایل | سیستم های سازمانی و بانکی | اپلیکیشن های داده محور | چت و داده لحظه ای |
API چه کاربردهایی دارد؟
API تقریبا در هر نرم افزار مدرن حضور دارد و کاربردهای آن از اتصال ساده دو سرویس تا ساخت پلتفرم های بزرگ را شامل می شود. مرور کاربردهای عملی کمک می کند ببینید در کدام قسمت پروژه شما به کار می آید.
پرداخت آنلاین
فروشگاه ها از API درگاه پرداخت استفاده می کنند تا مبلغ را به بانک بفرستند و نتیجه تراکنش را بگیرند. به این ترتیب اطلاعات کارت هیچ وقت وارد سرور فروشگاه نمی شود و امنیت بالاتر می رود.
نقشه و مسیریابی
اپلیکیشن های حمل و نقل و تحویل غذا از API نقشه برای نمایش موقعیت، محاسبه مسیر و تخمین زمان رسیدن استفاده می کنند. ساخت چنین سرویسی از صفر عملا برای یک کسب و کار کوچک ممکن نیست.
ورود با حساب های دیگر
دکمه ورود با گوگل بر پایه API است. کاربر بدون ساخت رمز جدید وارد می شود و سایت فقط اطلاعات مجاز را دریافت می کند.
ارسال پیامک و ایمیل
سرویس های اطلاع رسانی با API امکان ارسال خودکار کد تایید، فاکتور و یادآوری را فراهم می کنند و کافی است یک درخواست با شماره و متن پیام فرستاده شود.
اتصال نرم افزارهای سازمانی
CRM، ERP، انبار و حسابداری از طریق API داده را به هم منتقل می کنند. این یکپارچگی جلوی ورود دستی تکراری اطلاعات را می گیرد و خطای انسانی را کم می کند.
هوش مصنوعی و تحلیل داده
بسیاری از شرکت ها مدل های هوش مصنوعی را از طریق API در محصولات خود به کار می گیرند. متن می فرستند و خروجی مثل خلاصه، ترجمه یا طبقه بندی دریافت می کنند، بدون اینکه خودشان به مدل آموزش دهند یا میزبانی کنند.
اپلیکیشن موبایل و وب
بخش بزرگی از اپلیکیشن ها فقط یک رابط کاربری هستند که داده را از طریق API از سرور می گیرند. همین ساختار اجازه می دهد یک بک اند مشترک برای وب سایت و اپلیکیشن اندروید و iOS استفاده شود.
API Key چیست و چه کاربردی دارد؟
بیشتر API ها نمی خواهند کسی بی نام و نشان از آنها استفاده کند. API Key ساده ترین راه برای شناسایی درخواست دهنده است و در حکم شناسنامه برنامه شما عمل می کند. این کلید به ارائه دهنده کمک می کند مصرف را بشمارد، دسترسی را کنترل کند و در صورت سوء استفاده آن را ببندد.
API Key چیست؟
API Key یک رشته طولانی از حروف و ارقام است که سرویس به شما می دهد تا هنگام ارسال درخواست آن را همراه بفرستید. این رشته مشخص می کند درخواست از کدام حساب یا پروژه آمده است. کلید اغلب از پنل کاربری همان سرویس ساخته می شود و می توان آن را بازسازی یا غیرفعال کرد.
API Key چگونه کار می کند؟
برنامه شما کلید را اغلب در هدر درخواست قرار می دهد. سرور آن را با فهرست کلیدهای معتبر مقایسه می کند. اگر معتبر باشد، پردازش ادامه پیدا می کند و مصرف به حساب صاحب کلید ثبت می شود. اگر نامعتبر یا منقضی باشد، خطای 401 یا 403 برمی گردد. بر اساس همین کلید می توان سقف تعداد درخواست یا سطح دسترسی هر مشتری تعیین کرد.
تفاوت API Key و توکن دسترسی چیست؟
API Key ثابت است و هویت برنامه را نشان می دهد. توکن دسترسی اغلب موقت است، عمر کوتاه دارد و مشخص می کند چه کسی با چه سطحی از اجازه درخواست می دهد. اگر کلید لو برود تا زمان باطل شدن دستی قابل استفاده است، ولی توکن به دلیل عمر محدود خطر کمتری دارد. برای عملیات مربوط به کاربران، توکن انتخاب بهتری می باشد.
چگونه از API Key محافظت کنیم؟
لو رفتن کلید می تواند منجر به صورتحساب سنگین یا نشت اطلاعات شود. این اصول را رعایت کنید:
کلید را هرگز داخل کد فرانت اند یا مخزن عمومی گیت قرار ندهید.
از متغیرهای محیطی یا ابزار مدیریت رمز استفاده کنید.
برای هر پروژه کلید جداگانه بسازید تا در صورت نشت بتوان فقط همان را باطل کرد.
دسترسی هر کلید را به حداقل لازم محدود کنید و در صورت امکان آن را به IP یا دامنه مشخص قفل کنید.
کلیدها را دوره ای عوض کنید و کلیدهای بلاا ستفاده را حذف کنید.
مصرف را پایش کنید تا افزایش ناگهانی را سریع ببینید.
احراز هویت و امنیت API چگونه انجام می شود؟
API دروازه ورود به داده و عملیات سیستم است و هر ضعف در آن می تواند مستقیم به نشت اطلاعات منجر شود. امنیت باید از مرحله طراحی در نظر گرفته شود و نمی توان آن را بعد از انتشار اضافه کرد. دو مفهوم پایه در این بحث وجود دارد: اینکه طرف مقابل کیست و اینکه اجازه انجام چه کاری را دارد.
احراز هویت در API چیست؟
احراز هویت یا Authentication فرایند اثبات هویت درخواست دهنده است. روش های رایج آن شامل API Key، نام کاربری و رمز عبور با Basic Auth، توکن و OAuth هستند. باید آن را از مجوز دسترسی یا Authorization جدا دید. اولی می پرسد «تو کی هستی» و دومی می پرسد «اجازه انجام این کار را داری یا نه».
توکن دسترسی (Access Token) چیست؟
توکن دسترسی یک رشته رمزگذاری شده است که بعد از ورود موفق صادر می شود و کلاینت آن را همراه هر درخواست می فرستد. این توکن عمر محدود دارد، مثلا یک ساعت، و بعد از آن باید دوباره صادر شود. فرمت رایج آن JWT است که اطلاعاتی مثل شناسه کاربر و زمان انقضا را داخل خود دارد و با امضای دیجیتال از دستکاری محافظت می شود.
OAuth چیست و چه کاربردی دارد؟
OAuth یک استاندارد برای دادن دسترسی محدود به یک برنامه شخص ثالث است، بدون اینکه رمز عبور کاربر به آن داده شود. وقتی با حساب گوگل وارد یک سایت می شوید، کاربر به صفحه گوگل می رود، اجازه می دهد و سایت فقط توکنی با دسترسی مشخص دریافت می کند. کاربر هر زمان می تواند این اجازه را پس بگیرد. نسخه رایج آن OAuth 2.0 است.
روش های افزایش امنیت API
چند اقدام پایه سطح امنیت را به شکل محسوسی بالا می برند:
ارتباط را فقط با HTTPS برقرار کنید تا داده در مسیر رمزگذاری شود.
برای تعداد درخواست محدودیت بگذارید تا از حملات سیل آسا و سو استفاده جلوگیری شود.
همه ورودی ها را اعتبارسنجی کنید و به داده ارسالی کلاینت اعتماد نکنید.
اصل حداقل دسترسی را رعایت کنید و هر کاربر فقط به چیزی که نیاز دارد برسد.
پیام خطا را طوری بنویسید که جزئیات داخلی سیستم را لو ندهد.
لاگ بگیرید و رفتارهای مشکوک را پایش کنید.
API های قدیمی و بلا استفاده را غیرفعال کنید.
مزایا و محدودیت های استفاده از API
API ابزار قدرتمندی است، ولی مثل هر فناوری دیگر هزینه و ریسک هم دارد. تصمیم درست وقتی گرفته می شود که هر دو طرف را ببینید. در ادامه مزایا و معایب و همچنین مقایسه را مرور می کنیم.
مزایای استفاده از API
سرعت توسعه: قابلیت های آماده را به جای ساخت از صفر به کار می گیرید.
کاهش هزینه: نیاز به ساخت و نگهداری زیرساخت های پیچیده کم می شود.
مقیاس پذیری: هر بخش را می توان جدا از بقیه رشد داد.
انعطاف: تغییر یک سرویس بدون بازنویسی کل سیستم ممکن است.
اتوماسیون: انتقال داده بین سیستم ها بدون دخالت دستی انجام می شود.
گسترش بازار: ارائه API به دیگران می تواند منبع درآمد یا کانال توزیع جدید باشد.
معایب و محدودیت های استفاده از API
وابستگی به شخص ثالث: اگر سرویس قطع شود یا قیمتش تغییر کند، محصول شما هم اثر می گیرد.
محدودیت نرخ درخواست: بسیاری از API ها سقف مصرف دارند.
ریسک امنیتی: هر API باز یک سطح حمله جدید است.
تغییر نسخه: ارائه دهنده ممکن است قابلیت هایی را حذف کند و برنامه شما را از کار بیندازد.
تاخیر شبکه: هر فراخوانی زمان می برد و روی سرعت اثر می گذارد.
هزینه مصرف: استفاده زیاد از سرویس های پولی می تواند صورت حساب را بالا ببرد.
| معیار | مزیت | محدودیت |
|---|---|---|
| زمان | کاهش زمان توسعه | وابستگی به مستندات و پشتیبانی ارائه دهنده |
| هزینه | حذف هزینه ساخت از صفر | هزینه مصرف در حجم بالا |
| امنیت | عدم دسترسی مستقیم به داده | سطح حمله جدید |
| پایداری | قابلیت جایگزینی سرویس | تغییر نسخه و قطعی احتمالی |
| کنترل | تمرکز روی منطق اصلی محصول | کنترل کم روی سرویس بیرونی |
تفاوت API با Webhook چیست؟
هر دو برای انتقال داده بین سیستم ها استفاده می شوند، ولی جهت شروع ارتباط در آن ها فرق دارد. در API شما می پرسید و سرور جواب می دهد. در Webhook سرور خودش وقتی اتفاقی رخ می دهد به شما خبر می دهد. انتخاب بین این دو به این بستگی دارد که داده را در چه زمانی لازم دارید.
Webhook چیست؟
Webhook یک آدرس در سیستم شماست که سرویس دیگر هنگام وقوع یک رویداد، مثلا موفق شدن یک پرداخت، به آن درخواست می فرستد. به این ترتیب لازم نیست مدام از سرویس بپرسید «اتفاقی افتاد؟». این روش به آن Reverse API یا Push API هم می گویند. نکته مهم این است که آدرس دریافت کننده باید در دسترس باشد و صحت پیام های ورودی بررسی شود.
| معیار | API | Webhook |
|---|---|---|
| شروع کننده ارتباط | کلاینت | سرور |
| مدل کار | درخواست و پاسخ (Pull) | ارسال رویداد (Push) |
| زمان دریافت داده | هر وقت درخواست بدهید | لحظه وقوع رویداد |
| مصرف منابع | بالا در صورت پرسش مکرر | کم و فقط هنگام رویداد |
| مثال | گرفتن لیست سفارش ها | اطلاع خودکار از پرداخت موفق |
چگونه از یک API استفاده کنیم؟
استفاده از API یک روند مشخص دارد که با رعایت آن خطاهای از بروز خطاهای رایج جلوگیری می شود. مراحل زیر برای تقریبا هر API ای صدق می کند و فقط جزئیات اجرایی بین سرویس ها فرق دارد. اگر مبتدی هستید، همین ترتیب را قدم به قدم دنبال کنید.
مرحله اول: انتخاب API مناسب
اول نیاز خود را مشخص کنید. بعد چند گزینه را از نظر قیمت، محدودیت درخواست، کیفیت مستندات و پایداری مقایسه کنید. یک API با مستندات ضعیف، حتی اگر ارزان باشد، وقت زیادی از شما می گیرد.
مرحله دوم: مطالعه مستندات
مستندات مشخص می کند Endpoint ها کدام اند، چه پارامترهایی لازم است و پاسخ چه شکلی دارد. توجه ویژه به بخش احراز هویت، محدودیت ها و کدهای خطا داشته باشید.
مرحله سوم: دریافت API Key یا توکن
در پنل سرویس ثبت نام کنید و کلید را بسازید. آن را در جای امن، مثل متغیر محیطی، ذخیره کنید و در کد قرار ندهید.
مرحله چهارم: ارسال اولین درخواست آزمایشی
با Postman یا دستور curl یک درخواست ساده بفرستید. مثال:
bash
curl -H "Authorization: Bearer YOUR_API_KEY" https://api.example.com/v1/users
اگر پاسخ با کد 200 برگشت، اتصال و دسترسی درست است.
مرحله پنجم: پردازش پاسخ در کد
حالا همین درخواست را در زبان برنامه نویسی خود بنویسید و پاسخ JSON را به ساختار داده تبدیل کنید. حتما حالت هایی مثل نبود داده یا فیلد خالی را هم در نظر بگیرید.
مرحله ششم: مدیریت خطا و محدودیت ها
برای کدهای خطا رفتار مشخص تعریف کنید. مثلا برای خطای موقت چند بار با فاصله زمانی دوباره تلاش کنید و برای خطای 401 کاربر را به ورود مجدد هدایت کنید. نرخ درخواست را هم زیر سقف مجاز نگه دارید.
مرحله هفتم: پایش و نگهداری
بعد از انتشار، مصرف، زمان پاسخ و خطا را زیر نظر بگیرید. اطلاعیه های ارائه دهنده درباره تغییر نسخه را دنبال کنید تا ناگهان با قطع شدن قابلیتی رو به رو نشوید.
راهکار رادکان 360
رادکان در طراحی، توسعه و یکپارچه سازی API برای کسب و کارها همراه شماست. چه بخواهید سیستم های داخلی سازمان را از طریق API به هم وصل کنید و چه یک API عمومی برای مشتریان و شرکا منتشر کنید، تیم رادکان از تحلیل نیاز تا استقرار و نگهداری در کنار شما کار می کند.
خدمات اصلی در این حوزه شامل این موارد است:
طراحی API: تعریف ساختار، مستندات و قراردادهای ارتباطی متناسب با نیاز پروژه.
توسعه و تست: پیاده سازی، تست خودکار و بررسی عملکرد زیر بار.
یکپارچه سازی: اتصال به CRM، ERP، درگاه پرداخت و سایر سرویس ها.
امنیت: پیاده سازی احراز هویت، کنترل دسترسی و محدود سازی نرخ درخواست.
پشتیبانی و نگهداری: پایش پایداری و به روزرسانی مداوم.
برای مشاوره و دریافت برآورد، می توانید با کارشناسان رادکان در ارتباط باشید.
جمع بندی
API قراردادی است که به نرم افزارها اجازه می دهد بدون دانستن جزئیات داخلی یکدیگر داده و خدمات رد و بدل کنند. این ارتباط از چرخه درخواست و پاسخ ساخته می شود و بر اساس سطح دسترسی به عمومی، خصوصی، شریک تجاری و ترکیبی، و بر اساس معماری به REST، SOAP، GraphQL و WebSocket تقسیم می شود.
برای استفاده درست، به امنیت توجه کنید. API Key را محافظت کنید، از HTTPS و توکن استفاده کنید و محدودیت نرخ درخواست بگذارید. اگر نیاز به اطلاع لحظه ای از رویدادها دارید، Webhook گزینه بهتری از پرسش مداوم است. با مطالعه مستندات، تست دستی و مدیریت خطا می توانید هر API ای را با اطمینان به پروژه خود اضافه کنید.
سوالات متداول
بله. بسیاری از سرویس ها یک سطح رایگان با سقف مصرف مشخص دارند و برای مصرف بیشتر باید اشتراک تهیه کنید.